Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Erhard Hacker
Top-Angebote
Produkte zum Begriff Erhard Hacker:
-
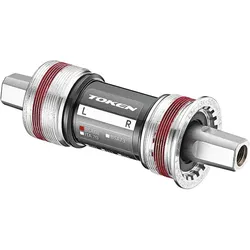
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erhard, Bruno: WürzburgWürzburg , Von Kaiserzeit bis Wirtschaftswunder , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20210721, Produktform: Leinen, Titel der Reihe: Sutton Archivbilder##, Autoren: Erhard, Bruno, Seitenzahl/Blattzahl: 121, Themenüberschrift: HISTORY / Europe / Germany, Fachschema: Europa / Geschichte, Kulturgeschichte~Bayern~Niederbayern~Oberbayern, Fachkategorie: Orte auf alten Fotografien, Region: Bayern, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Europäische Geschichte, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Länge: 241, Breite: 172, Höhe: 15, Gewicht: 509, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Erhard Hacker:
-
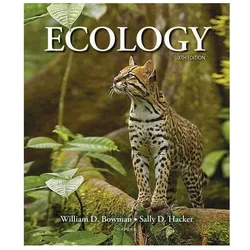
Ecology, Fachbücher von William Hacker Bowman, Sally HackerÖkologie ist ein leicht verständlicher und gut strukturierter Text für Lehrende und Studierende, um die Grundlagen zu erkunden und das ökologische Bewusstsein zu fördern. Die sechste Auflage von Ökologie führt die Leser in die Schönheit der Natur und die Bedeutung der Ökologie ein, indem sie die Inhalte auf eine Weise präsentiert, die die Studierenden anspricht, ohne sie zu überfordern. Die Autoren motivieren die Studierenden mit einem ansprechenden, fallstudienbasierten Konzeptansatz, der relevante Anwendungen und datengestützte Beispiele hervorhebt.264,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
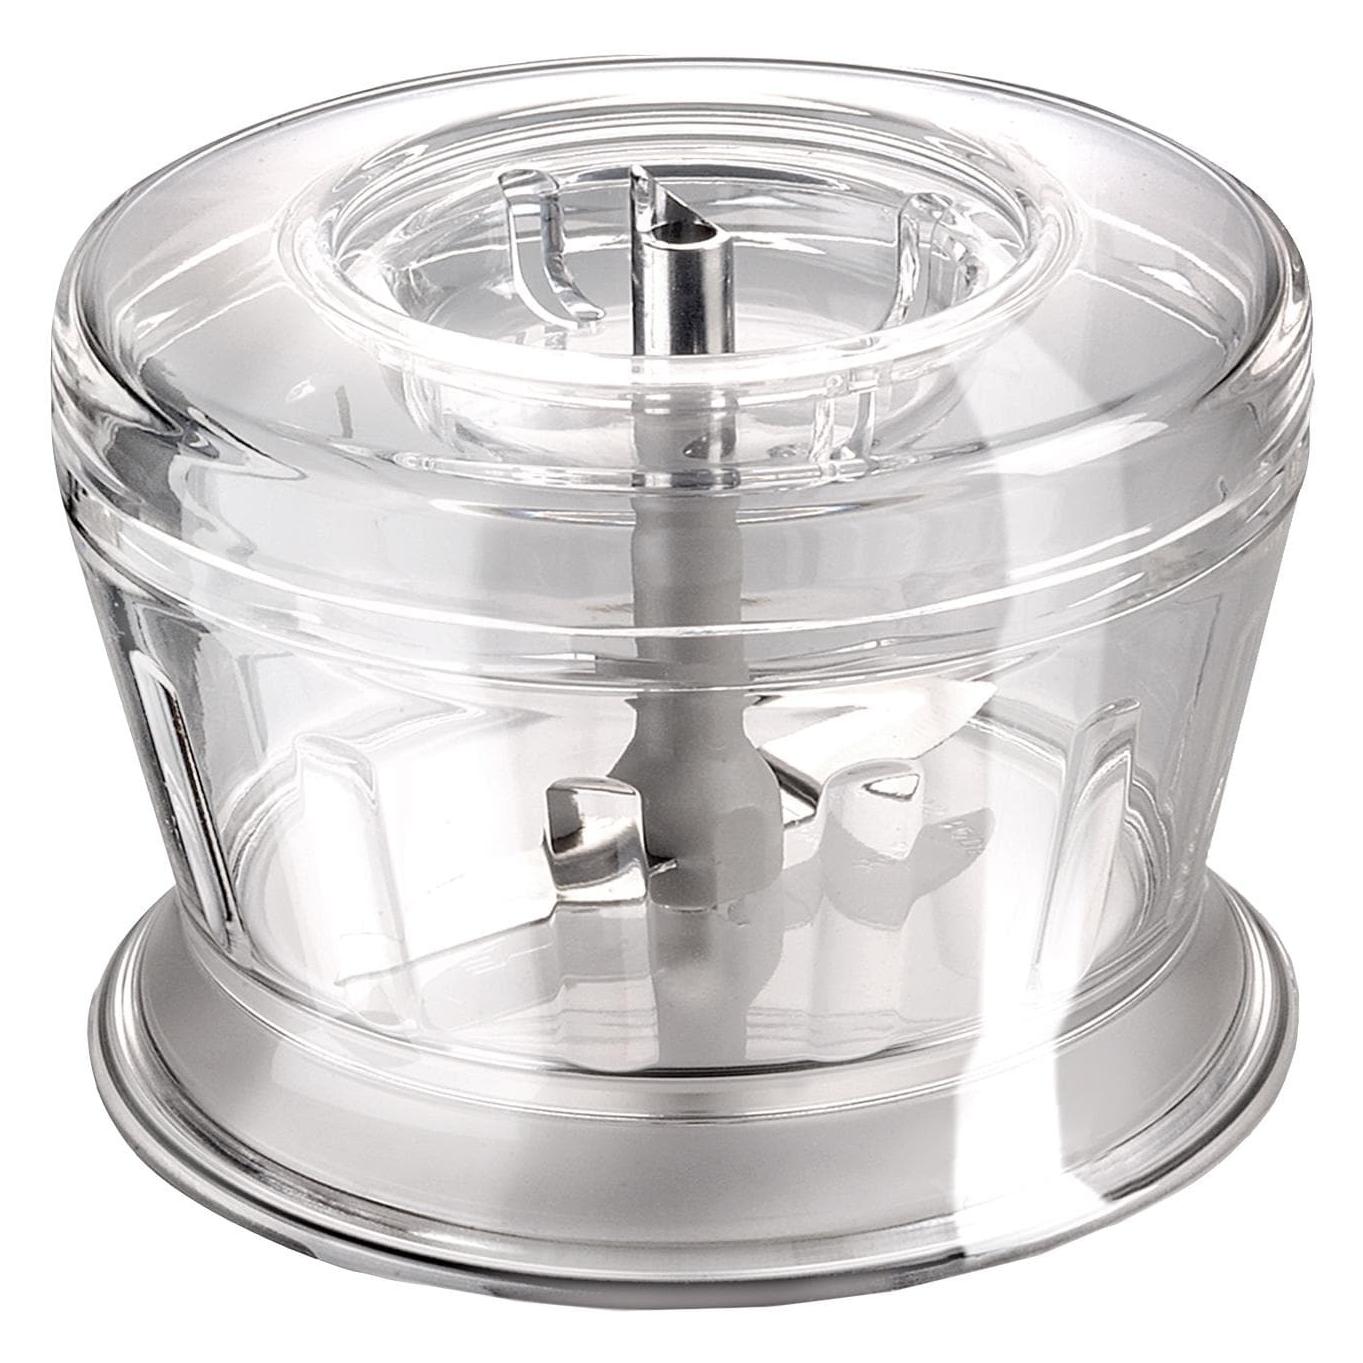
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Erhard Hacker
-
Erhard, Bruno: WürzburgWürzburg , Von Kaiserzeit bis Wirtschaftswunder , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20210721, Produktform: Leinen, Titel der Reihe: Sutton Archivbilder##, Autoren: Erhard, Bruno, Seitenzahl/Blattzahl: 121, Themenüberschrift: HISTORY / Europe / Germany, Fachschema: Europa / Geschichte, Kulturgeschichte~Bayern~Niederbayern~Oberbayern, Fachkategorie: Orte auf alten Fotografien, Region: Bayern, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Europäische Geschichte, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Länge: 241, Breite: 172, Höhe: 15, Gewicht: 509, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erhard, Bruno: SchweinfurtSchweinfurt , Gestern und Heute , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20190522, Produktform: Leinen, Beilage: GB, Autoren: Erhard, Bruno, Seitenzahl/Blattzahl: 120, Keyword: Regionalia; Geschichte; Heimatgeschichte; Regionalgeschichte; Stadtgeschichte; Alltagsgeschichte; Bildband; Historische Fotografien; Alte Fotos; Alte Bilder; Einst und Jetzt; Damals und Heute; Damals und Jetzt; Früher und Heute; Vergleich; Gegenüberstellung; Wandel; Veränderung; Bayern; Franken; Unterfranken; Mainstadt; Main, Fachschema: Geschichte~Historie~Bayern~Niederbayern~Oberbayern, Fachkategorie: Heimatkunde~Orte auf alten Fotografien~Orte und Menschen: Sachbuch, Bildbände, Region: Bayern, Thema: Orientieren, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Geschichte: Ereignisse und Themen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sutton Verlag GmbH, Verlag: Sutton Verlag GmbH, Verlag: Sutton, Länge: 241, Breite: 169, Höhe: 17, Gewicht: 518, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Feather Steuersatz ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leichtigkeit und Leistung legen. Mit einem semi-integrierten Design bietet dieser Steuersatz eine nahtlose Integration in das Steuerrohr des Fahrrads, was zu einer verbesserten Aerodynamik und einem eleganten Erscheinungsbild führt. Hergestellt aus robustem Aluminium, kombiniert der Feather Steuersatz geringes Gewicht mit hoher Stabilität, was ihn ideal für anspruchsvolle Fahrbedingungen macht. Der Steuersatz ist für einen Innendurchmesser von 41 mm ausgelegt und eignet sich sowohl für das obere als auch das untere Steuerrohr. Die Verwendung von Metall in der Konstruktion sorgt für Langlebigkeit und Zuverlässigkeit, während das schlichte schwarze Finish eine zeitlose Ästhetik bietet, die zu verschiedenen Fahrradstilen passt. - Semi-integriertes Design für verbesserte Aerodynamik - Hergestellt aus leichtem und robustem Aluminium - Kompatibel mit einem Innendurchmesser von 41 mm für vielseitige Anwendungen.91,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.